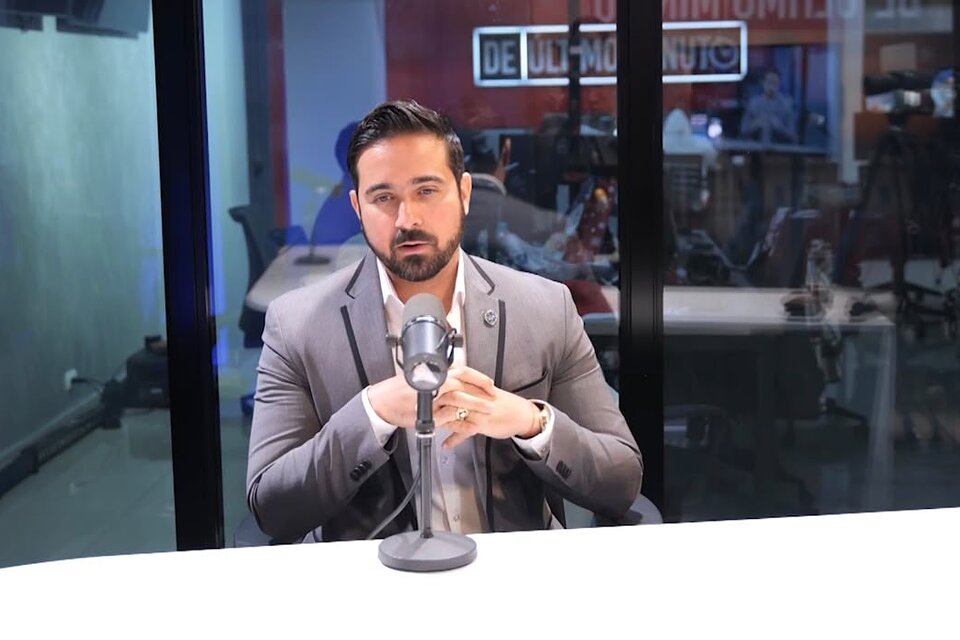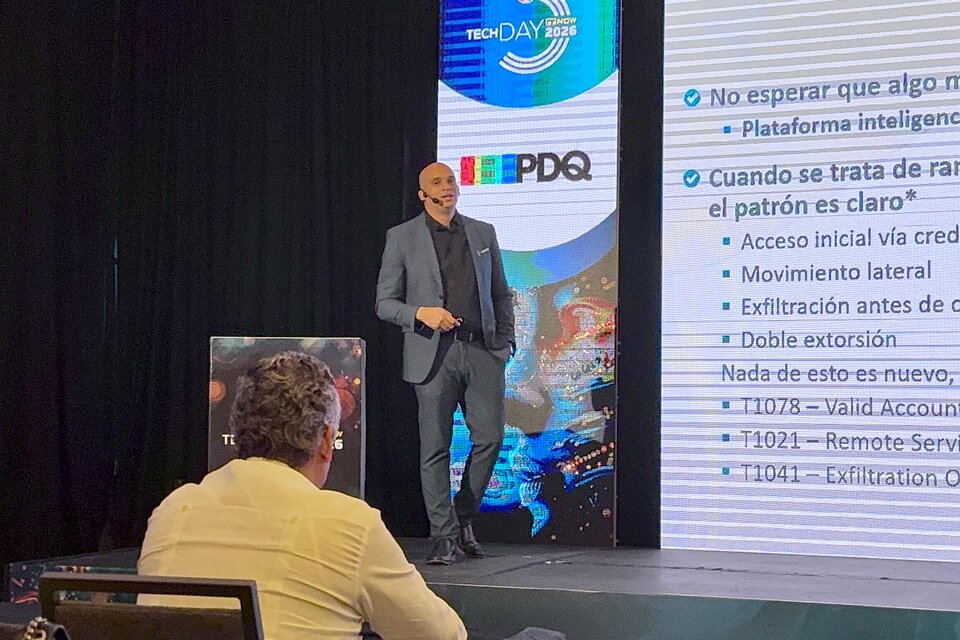

República Dominicana registró 780 millones de ciberataques detenidos por el Centro Nacional de Ciberseguridad (CNCS) hasta octubre de 2026, una cifra que supera considerablemente los 480 millones de intentos de ataques evitados durante todo 2025, según datos ofrecidos por el director ejecutivo de la entidad, Carlos Leonardo.
El funcionario explicó que el incremento no necesariamente representa un crecimiento proporcional de las amenazas, sino que también responde a una mayor capacidad de detección y monitoreo, así como al aumento de los servicios digitales y la conectividad en el país.
“780 millones de ataques detenidos quiere decir que los atacantes tienen 780 millones de oportunidades de equivocarse; nosotros ninguna”, expresó Leonardo, al advertir que un solo ataque que logre superar los mecanismos de protección podría generar consecuencias significativas.
Desde la creación del organismo en 2018, el CNCS ha contabilizado 2,035 incidentes materializados, es decir, aquellos que han logrado impactar sistemas y requieren la intervención de equipos especializados para atender sus consecuencias.

El director señaló que algunas filtraciones de datos difundidas durante los últimos meses evidencian debilidades en los controles de seguridad de determinadas organizaciones.
El phishing, entre los ataques más frecuentes
Entre las amenazas identificadas en el ciberespacio dominicano figuran las vulneraciones de páginas web de instituciones públicas, la modificación de contenidos en portales oficiales y el secuestro o cifrado de información, que obliga a las organizaciones afectadas a recurrir a respaldos para recuperar sus datos.
Sin embargo, el ataque más frecuente es el phishing o suplantación de servicios digitales, mediante el cual los ciberdelincuentes crean páginas fraudulentas para engañar a los usuarios y obtener información personal o dinero.
Leonardo indicó que entre los casos recurrentes figuran los portales falsos del e-Ticket de la Dirección General de Migración y de la Dirección General de Aduanas, utilizados para estafar a viajeros.
El funcionario explicó que, aunque estas páginas fraudulentas son identificadas y desactivadas, sus responsables suelen crear nuevos portales para continuar con las operaciones.
No obstante, aseguró que el tiempo de respuesta del CNCS ha mejorado. Anteriormente, eliminar una página fraudulenta podía tomar entre una semana y un mes, mientras que actualmente el procedimiento puede completarse en aproximadamente dos horas.
Protección de 326 instituciones públicas
El Centro Nacional de Ciberseguridad cuenta con un equipo nacional de respuesta a incidentes que trabaja las 24 horas del día para monitorear alertas de actividad maliciosa y proteger las 326 instituciones de la administración pública.
La cobertura también incluye infraestructuras críticas relacionadas con servicios esenciales, como energía eléctrica, agua potable, telecomunicaciones y plataformas digitales utilizadas por la ciudadanía.
Leonardo describió al equipo como el “9-1-1 de las computadoras”, al explicar que su función consiste en identificar amenazas, alertar a las instituciones afectadas y acompañarlas en la respuesta ante los incidentes.
El CNCS también monitorea de manera voluntaria a empresas privadas que ofrecen servicios esenciales, con el propósito de identificar posibles vulnerabilidades en sus sistemas.
Herramientas para prevenir fraudes digitales
Como parte de sus acciones de prevención, el organismo dispone de herramientas digitales que permiten a los usuarios verificar la legitimidad de enlaces, reportar estafas y consultar si sus cuentas, contraseñas o direcciones IP han sido comprometidas.
La institución también ofrece servicios de análisis de vulnerabilidades, reportes de incidentes, identificación de enlaces maliciosos y denuncias de contenido de abuso infantil en línea o difusión de imágenes íntimas.
Leonardo explicó que estas herramientas contribuyen a crear una base de datos de incidentes reportados por los ciudadanos, lo que permite identificar amenazas recurrentes y prevenir que otras personas sean víctimas de los mismos engaños.
Además, el CNCS mantiene un programa de divulgación responsable de vulnerabilidades, mediante el cual personas con conocimientos técnicos pueden reportar fallas detectadas en servicios digitales del Estado.
Las vulnerabilidades verificadas son comunicadas a las instituciones correspondientes para su corrección, mientras que quienes las reportan son reconocidos en un muro de la fama de la entidad.
Ciberobservatorio monitorea amenazas
El organismo también dispone de un Ciberobservatorio que centraliza información sobre indicadores de ciberexposición, vulnerabilidades e infecciones que afectan el entorno digital dominicano.
La plataforma utiliza datos proporcionados por empresas y organismos internacionales, entre ellos Fortinet, Microsoft, Cisco y Google, para identificar actividades sospechosas, direcciones IP vinculadas a ataques y sistemas potencialmente vulnerables.
Según Leonardo, esta herramienta permite ofrecer información sobre las amenazas que afectan al país y facilitar la comprensión de los riesgos presentes en el ciberespacio.
Ciberseguridad como asunto de seguridad nacional
El CNCS fue creado en 2018 mediante el Decreto 230-18, como parte de la Estrategia Nacional de Ciberseguridad, y posteriormente pasó a la Dirección Nacional de Inteligencia (DNI), mediante el Decreto 612-24, que reorganizó las competencias en materia de ciberseguridad y creó el Instituto Criptográfico Nacional.
Leonardo sostuvo que la protección digital ha adquirido una importancia estratégica debido a la creciente dependencia tecnológica y a las amenazas que pueden comprometer servicios esenciales.
Como ejemplo, recordó el ataque informático que afectó a la Dirección General de Presupuesto (Digepres) en diciembre de 2020, cuando la institución permaneció 45 días sin poder realizar aprobaciones presupuestarias, impactando la ejecución de recursos de otras entidades públicas.
También citó el caso de Costa Rica en 2022, cuando ataques cibernéticos afectaron servicios gubernamentales, financieros y administrativos.
El director del CNCS diferenció las funciones de esa entidad y del Departamento de Investigación de Crímenes y Delitos de Alta Tecnología (Dicat), al señalar que el primero se enfoca en la prevención, detección y respuesta a incidentes, mientras que el segundo investiga a los responsables y trabaja en su persecución junto al Ministerio Público.
“La ciberseguridad es un asunto que nos compete a todos, no es una responsabilidad de una única organización, es una responsabilidad que empieza por cada uno de los usuarios”, concluyó Leonardo, al llamar a la ciudadanía a fortalecer la prevención y reconocer los riesgos que también existen en el entorno digital.