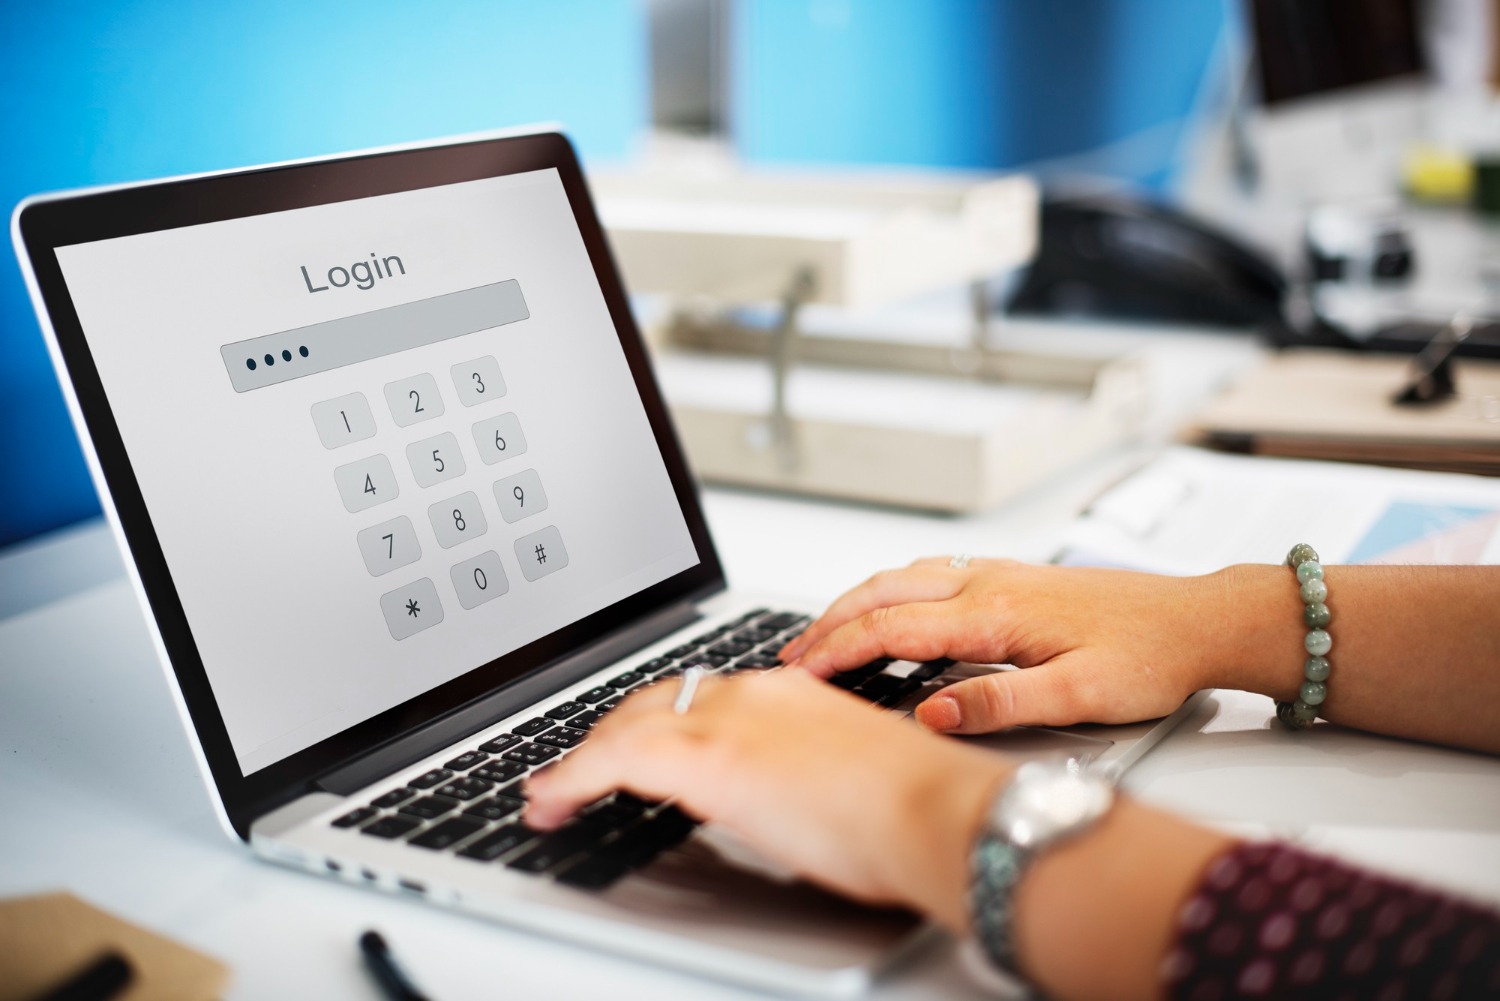
Centroamérica. — Un estudio de 2024 revela que el usuario promedio de internet maneja 168 contraseñas, un aumento del 68 % en comparación con hace cuatro años. Ante la dificultad de recordar tantas credenciales, muchas personas recurren a gestores de contraseñas que permiten almacenar y proteger cuentas en línea con claves largas y únicas. Sin embargo, estos programas también se han convertido en un objetivo frecuente para ciberdelincuentes.
Expertos de seguridad advierten que el acceso no autorizado a estos gestores puede derivar en robo de identidad, fraude y venta de credenciales. Según ESET, compañía especializada en detección de amenazas, los usuarios deben estar atentos a riesgos como el compromiso de la contraseña maestra, que permite a un atacante obtener acceso total a la cuenta mediante ataques de fuerza bruta, vulnerabilidades del software o páginas de phishing diseñadas para engañar al usuario.
Te puede interesar… Google lanza un nuevo modelo de generación de imágenes con IA gratis
Otra amenaza proviene de phishing y anuncios maliciosos, que imitan sitios legítimos de gestores de contraseñas para capturar credenciales. Asimismo, existen malware especializado diseñado para robar información de gestores de contraseñas y extensiones de navegador. Por ejemplo, la campaña DeceptiveDevelopment incluyó malware llamado InvisibleFerret, que filtraba datos a través de Telegram y FTP, atacando gestores como 1Password y Dashlane.
Los proveedores de gestores de contraseñas también pueden ser blanco de ataques. En 2022, hackers accedieron al entorno de desarrollo de LastPass, robando código fuente y credenciales de clientes. Aunque los datos estaban cifrados, algunos fueron vulnerados, provocando un robo masivo de criptomonedas por valor de 150 millones de dólares.
Otra preocupación son las aplicaciones falsas, que buscan robar la contraseña maestra o instalar malware en los dispositivos. Incluso plataformas seguras como la App Store han registrado descargas de estas apps maliciosas.
Finalmente, los gestores pueden contener vulnerabilidades de software que permiten a los atacantes acceder a credenciales, tanto en complementos de navegadores como en sistemas operativos donde estén instalados.
Los especialistas recomiendan no reutilizar contraseñas, utilizar autenticación de dos factores y verificar siempre la legitimidad de los gestores y sus actualizaciones. A medida que el número de cuentas digitales sigue creciendo, la seguridad de las credenciales se convierte en un aspecto crítico para proteger la identidad y los datos personales.